
Google'dan kritik uyarı: Pixel sahipleri hedefte
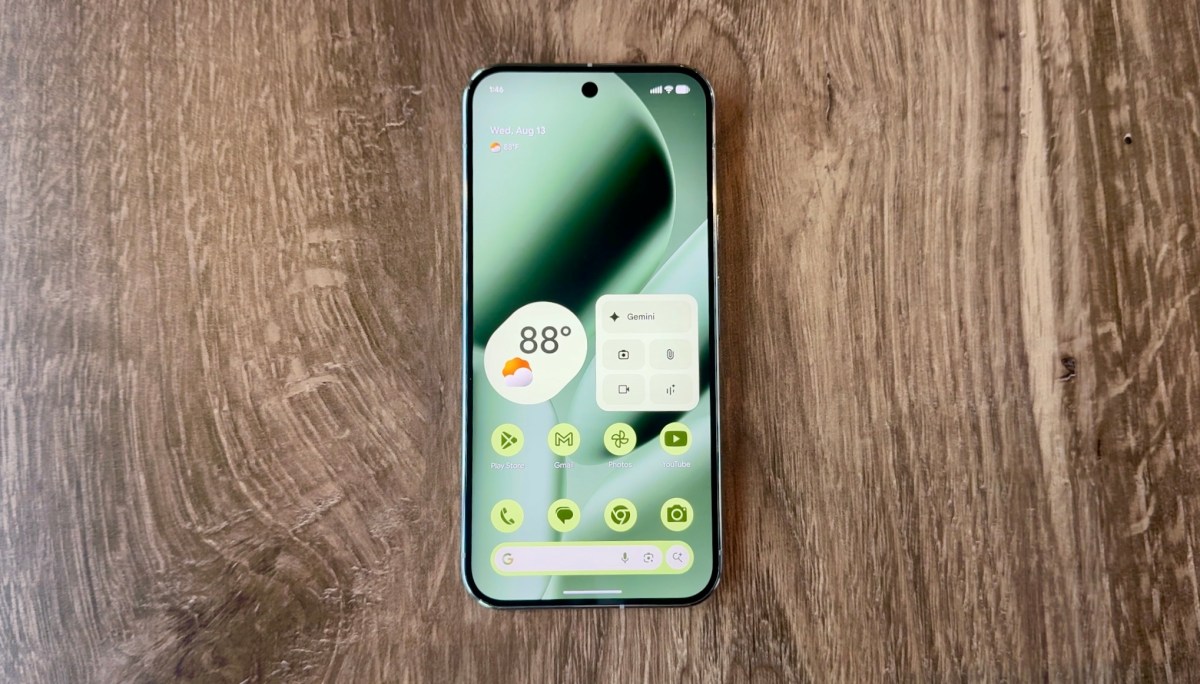
Google, Pixel akıllı telefonlarında bulunan bir güvenlik açığının sınırlı ve hedefli siber saldırılarda kullanıldığını duyurdu. Şirket, CVE-2026-58704 olarak takip edilen bu açığın artık yamalandığını açıkladı. Saldırıların kimler tarafından gerçekleştirildiği ise henüz bilinmiyor. Google sözcüsü, konuyla ilgili yorum talebine yanıt vermedi.
Modemdeki gizli tehlike: Zero-click saldırı
Açığın, telefonun internete bağlanmasını sağlayan modem yazılımında olduğu belirtildi. Saldırganlar bu açığı kullanarak modemdeki korumalı alanı aşabiliyor ve telefonun genel verilerine erişebiliyor. Bu tür bir güvenlik ihlali, ayrıcalık yükseltme olarak adlandırılıyor. Daha da endişe verici olan, açığın zero-click yani sıfır tıklama yöntemiyle sessizce sömürülebilmesi. Yani kurbanın bir bağlantıya tıklaması veya bir dosyayı açması gerekmiyor; saldırı arka planda gerçekleşiyor.
Gözetim yazılımları mı iş başında?
Bu tür açıklar genellikle gözetim yazılımı üreticileri tarafından devletlere ve kolluk kuvvetlerine satılan casus yazılımlarda kullanılıyor. Geçmişte birçok zero-day açığı, gazetecileri, aktivistleri ve muhalifleri hedef alan spyware kampanyalarında görülmüştü. Google'ın açıklaması, Pixel kullanıcılarının cihazlarını en son güvenlik yamasıyla güncellemelerinin önemini bir kez daha ortaya koyuyor.
Ne yapmalısınız?
Google, açığın kapatıldığını duyurdu. Pixel sahiplerinin telefonlarını en kısa sürede güncellemesi büyük önem taşıyor. Güvenlik uzmanları, bu tür saldırıların genellikle çok dar bir hedef kitleye yönelik olduğunu ve sıradan kullanıcıların risk altında olmadığını belirtiyor. Ancak yine de cihaz güncellemelerini ihmal etmemek gerekiyor.
Henüz yorum yok — ilk yorumu sen yaz!